Злам Binance 29 жовтня 2026: як $6,3 млрд вийшли з гарячих гаманців, де вони зараз і чи їх зливають
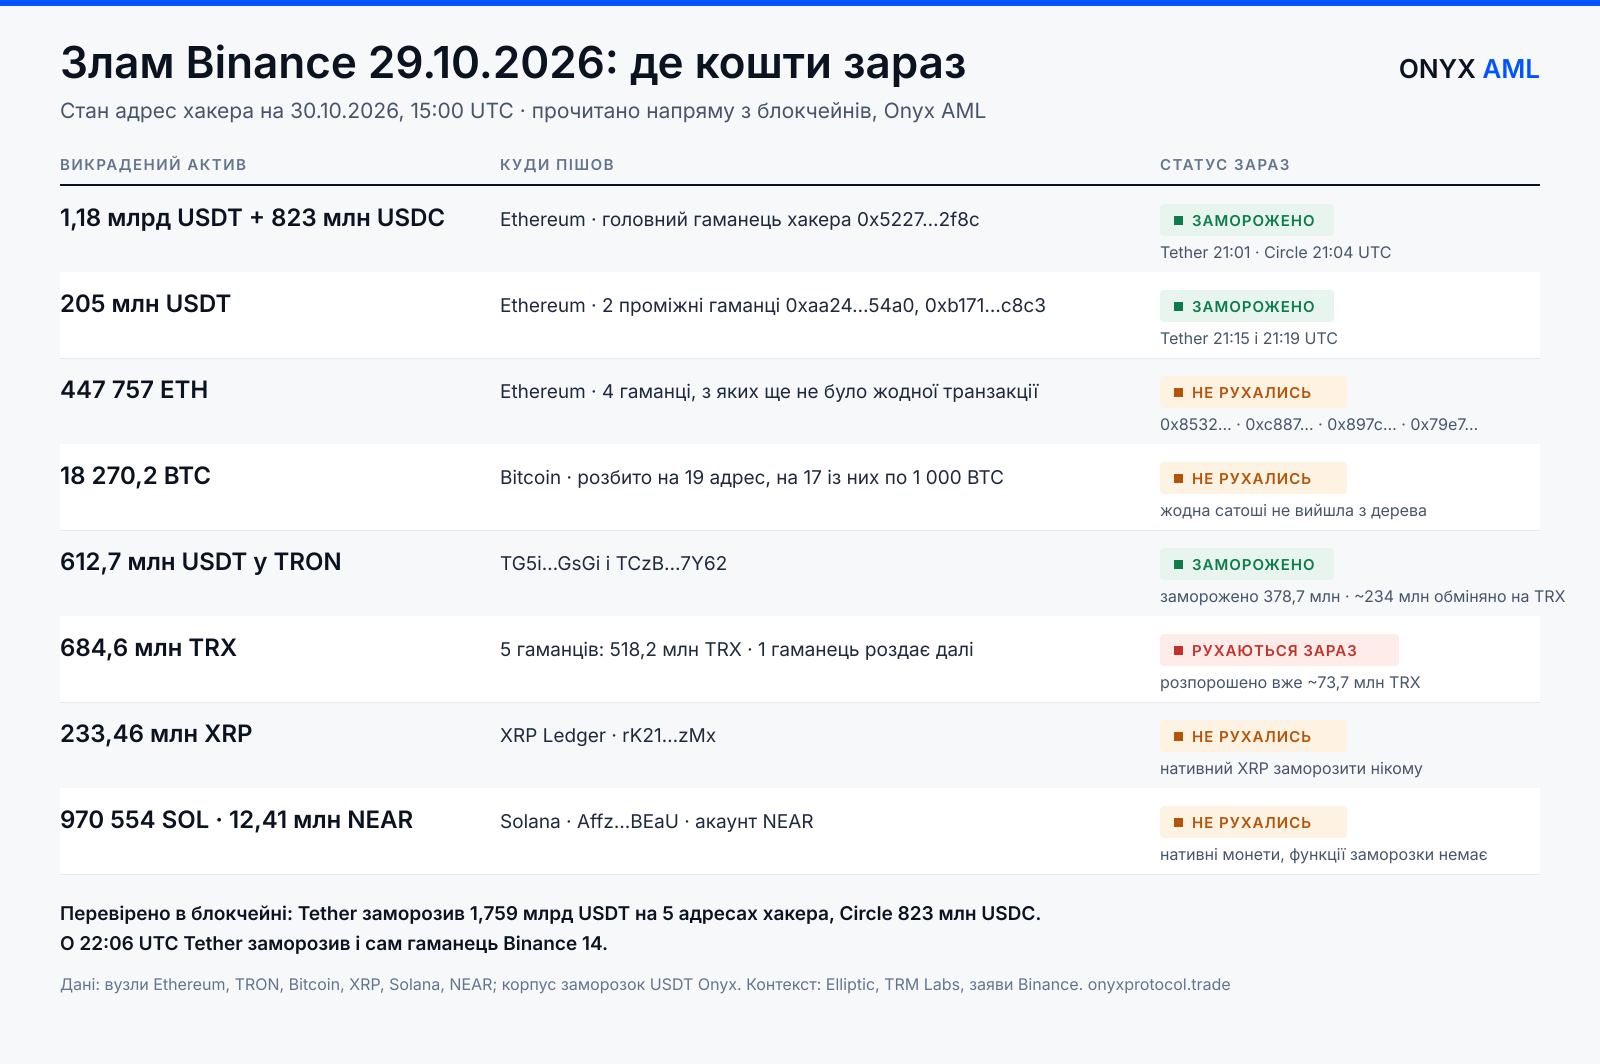
Увечері 29 жовтня зловмисник за чотири години спустошив гарячі гаманці Binance у десяти блокчейнах. Більшість новин зупиняється на загальній сумі. Ми прочитали кожну адресу хакера напряму з блокчейнів, звірили заморозки з власним корпусом подій контракту Tether і перевірили, де кожна монета просто зараз. Коротко: близько $2,6 млрд у стейблкоїнах заморожено, біткоїн і ефір поки не рухались, активно виводиться лише TRX.
Завантажити повний PDF-звіт з усіма адресами
Коротко в цифрах
| Що | Цифра | Джерело |
| Викрадено загалом | близько $6,3 млрд (Binance), $6,36 млрд (TRM), $6,43 млрд (Elliptic), 10 мереж | Binance, TRM, Elliptic |
| Заморожено Tether на адресах хакера | 1 759,2 млн USDT на 5 адресах (Ethereum 3, TRON 2) | блокчейн, Onyx |
| Заморожено Circle | 823 млн USDC на головному гаманці і ще 1,56 млн на проміжній адресі | блокчейн, Onyx |
| Ефір у хакера | 447 757 ETH на 4 гаманцях, з яких не було жодної вихідної транзакції | блокчейн, Onyx |
| Біткоїн у хакера | 18 270,2 BTC на 19 адресах, нічого не витрачено | блокчейн, Onyx |
| Інші монети без руху | 233,46 млн XRP, 970 554 SOL, 12,41 млн NEAR | блокчейн, Onyx |
| Рухається зараз | TRX: близько 73,7 млн із 684,6 млн розпорошено на свіжі адреси | блокчейн, Onyx |
| Атрибуція | північнокорейська група TraderTraitor: «висока впевненість» у TRM, «ймовірно» в Elliptic; офіційної заяви держав поки немає | TRM, Elliptic |
Як це сталося: слабкі місця
Перша заява Binance вказувала на зламаний ноутбук DevOps-інженера: через нього зловмисник дістався до сервісного контейнера, з якого можна подавати транзакції виведення. Біржа також заявила, що ознак витоку приватних ключів не знайшла. Пізніше Binance повідомила, що розслідування виявило «додаткові точки проникнення». Повного технічного звіту ще немає, тому нижче те, що сьогодні підтверджують дані блокчейну і публічні заяви.
1. Система підпису виконувала команди зловмисника одразу в десяти мережах. Bitcoin, TRON, XRP, Solana, Avalanche, Polygon, Arbitrum, Optimism і Base спорожніли звичайними підписаними переказами з гаманців Binance з різницею в кілька хвилин. Якщо системі можна наказати підписувати перекази в десяти мережах і ключі при цьому з неї не виходять, слабке місце не в ключі, а в шарі, який вирішує, що підписувати. До того ж висновку дійшли Elliptic і TRM. Тому фраза «приватні ключі не витекли» нічого не заспокоює: ключам і не треба було виходити.
2. Гарячий гаманець підписав делегування EIP-7702. EIP-7702 (працює з оновлення Pectra у травні 2025 року) дозволяє звичайній адресі одним підписаним дозволом «приєднати» до себе код смартконтракту. Зловмисник надіслав одну транзакцію з 50 такими дозволами, кожен підписаний ключем Binance 14 під інший порядковий номер (nonce). Спрацював лише один. Ця деталь важлива: той, хто запитував підписи, міг їх отримати, але не знав поточного стану гаманця. Це схоже на доступ до сервісу підпису, а не на володіння ключем. Ми перевірили стан блокчейну: починаючи з блоку 26 300 753 (20:20:59 UTC) на Binance 14 стоїть маркер делегування на контракт 0x63e842b054bd624a465454d533c33f573e9c6fae. Його код верифікований під назвою «Target», а розгорнула його адреса 0x7c8601d4645b93cea45f71e118a729332e6b5ca0 на боці зловмисника, яку напередодні фінансували через Tornado Cash. Гарячому гаманцю, що робить лише звичайні перекази, нема чого підписувати дозвіл типу 4. Політика підпису, яка це пропустила, і є найочевиднішим збоєм контролю, видимим у блокчейні.
3. Делегування трималось майже чотири години. Делегування EIP-7702 діє, доки його не замінять. Після встановлення кожне нове надходження на Binance 14 можна було вимести без жодного підпису. Зловмисник вимітав гаманець ще о 20:41, 20:59, 21:04, 21:44, 22:39 і 23:56 (TRM). У стані блокчейну маркер зникає лише в блоці 26 301 896, о 00:10:35 UTC 30 жовтня: 3 години 49 хвилин 36 секунд відкритого доступу. Зрештою Tether о 22:06:23 UTC вніс до блекліста сам Binance 14, щоб USDT, які туди надходять, не можна було забрати. Наскільки нам відомо, це перший випадок, коли емітент заморожує власний гарячий гаманець біржі, щоб захистити його від чужого делегування.
4. Забагато грошей в одному гарячому гаманці. На Ethereum викрали близько $3,8 млрд, майже все з Binance 14. Він також був виконавцем смарт-акаунта Binance, і саме так забрали 823 млн USDC. Гарячий гаманець має тримати оборотний залишок, а не мільярди. Ці ж гаманці фігурують у доказі резервів Binance, тому CoinDesk оцінює покриття ефіру приблизно в 94%, доки не надійдуть кошти на заміну.
5. Години видимої підготовки. 28 жовтня операційний гаманець отримав три виведення по 0,1 ETH з Tornado Cash, 29 жовтня о 15:59 UTC розгорнуто контракт-«пилосос», і за даними TRM його відпрацювали на тестових гаманцях приблизно за чотири години до атаки. Усе це було видно в блокчейні, просто ніхто не пов'язав це з Binance, поки гроші не пішли.
Що з цього мають винести біржі. Підписувати за політикою, а не за запитом: для гарячих гаманців дозволений лише білий список типів транзакцій, а дозвіл EIP-7702 заборонений повністю. Стежити за кодом на власних адресах: якщо eth_getCode на гарячому гаманці біржі повертає щось, крім порожнього значення, це миттєва тривога. Обмежувати баланс і швидкість виведення гарячих гаманців у кожній мережі та вважати одночасні великі виведення в кількох мережах одним інцидентом. Тримати робочі канали заморозки з емітентами: усе, що вдалося врятувати 29 жовтня, врятували Tether, Circle, Ripple і World Liberty Financial протягом від 40 хвилин до двох годин, і лише для токенів, які взагалі можна заморозити.
Хронологія (UTC)
| Час | Подія | Джерело |
| 28.10 | Три виведення по 0,1 ETH з Tornado Cash фінансують операційний гаманець | Elliptic, TRM |
| 29.10 15:59 | Розгорнуто контракт-«пилосос» | Elliptic |
| ~20:05 | 233,46 млн XRP виходять з п'яти гаманців Binance у XRP Ledger | TRM |
| 20:20 | 18 270,2 BTC виходять з Binance і розбиваються на пакети по 1 000 BTC | TRM, блокчейн |
| 20:20:59 | На Binance 14 діє делегування EIP-7702 (блок 26 300 753) | блокчейн, Onyx |
| 20:22:45 | 612 729 468 USDT переходять з Binance-Hot 7 у TRON на TG5iBMQPrDzJJAUM8GMVBf1hRaJ1wvzsGi | блокчейн, Onyx |
| ~20:24 | З Binance 14 виметено 167 464 ETH і 63 токени | TRM, CoinDesk |
| 20:45:51, 20:56:09 | 100 млн і 200 млн USDT у TRON переслано на TPBkSjkCMn2ckrMuAP8n2J1jdjbw76bKN4, звідти близько 234 млн пішли в пули SunSwap на обмін у TRX | блокчейн, Onyx |
| 21:01:35 | Перші заморозки Tether: головний гаманець 0x5227…2f8c і ще три гаманці хакера, блоки 26 300 954-26 300 960 | корпус заморозок Onyx |
| 21:04 | Circle заморожує 823 млн USDC | TRM, Elliptic; підтверджено в блокчейні |
| 21:09:12 | Tether заморожує TG5i…GsGi, на якому лишалось 312,73 млн USDT | корпус заморозок Onyx |
| 21:14:59, 21:18:59 | Tether заморожує два проміжні гаманці в Ethereum зі 175,0 млн і 30,0 млн USDT | корпус заморозок Onyx |
| 21:16:18-21:21:12 | 65,99 млн USDT переслано на TCzBTkqn66yApqbYoPezaEQosM5DAd7Y62 і заморожено там через 4 хв 54 с | блокчейн, Onyx |
| 22:06:23 | Tether вносить до блекліста сам Binance 14 | корпус заморозок Onyx |
| 22:15 | Binance зупиняє виведення | Binance |
| 23:56 | Останнє вимітання Binance 14 | TRM, Elliptic |
| 30.10 00:06 | 46,38 млн викрадених TRX надіслано на нову адресу TRBdWqHnDVSZCVGfgHdKFLQPirQcA2PRki | блокчейн, Onyx |
| 00:10:35 | Делегування з Binance 14 знято (блок 26 301 896) | блокчейн, Onyx |
| 06:36 | Злив токенів на DEX припиняється | Elliptic |
| 10:20 і досі | Ще 120 млн TRX надходять на TRBd…PRki, і та роздає їх пакетами від 30 тис. до 950 тис. TRX на щойно створені адреси | блокчейн, Onyx |
Куди пішли кошти: мережа за мережею
Стейблкоїни в Ethereum: здебільшого перехоплено. Головний гаманець хакера 0x5227f603c1ee34ce3c06efe6477003bdfccb2f8c зараз тримає 1 175 464 713 USDT і 823 000 000 USDC, обидва заморожені. Перегони були щільні: USDT надійшли близько 20:24, а заморозка спрацювала о 21:01, через 37 хвилин. За цей час зловмисник продав маркетмейкерам і через UniswapX та 1inch від 325 до 434 млн USDT за ефір зі знижкою понад 10% (TRM, Elliptic). Хто переплачує за ефір 10%, той дуже поспішає. Дорогою заморожено два проміжні гаманці зі 175,0 млн і 30,0 млн USDT. Ці дві адреси, 0xaa246bf639586a6ba46762d378ce50ca4fc654a0 і 0xb171ca86f82070282138352ff7111b494060c8c3, поки відсутні в публічному блоклісті Elliptic: ми знайшли їх через свій корпус заморозок, їх заморозили в ті самі двадцять хвилин. Ще одна адреса, заморожена в цьому вікні, 0x7aa4d3029e4c6a8e916300014ad95b6d6c03bfd1, делегована на той самий код смарт-акаунта, що й гаманець хакера з блокліста.
Ефір: припаркований. 413 477 ETH лежать на трьох гаманцях: 0x8532fa14acaf483729c449b8458aeddb900543d4 (197 460 ETH), 0xc887af690e0301cd4edbbce8f8d31b4ec65b286a (137 602 ETH) і 0x897c80d1a9729e94460e2bd93178bd5215158df3 (78 415 ETH). Жоден з них ще не відправив жодної транзакції (nonce 0). Четвертий гаманець-сховище, 0x79e70d139fc05aa75f75611fdf2680e9952b544a, тримає ще 34 280 ETH, зібрані вранці 30 жовтня з трьох гаманців хакера зі списку; його теж немає в публічному блоклісті Elliptic. Разом 447 757 ETH на чотирьох гаманцях. Рух, який видно в експлорерах, це вхідний пил і повідомлення від сторонніх, а не виведення. Крім того, близько 19 760 ETH позичено в Aave під заставу 59,9 млн USDT, перш ніж Aave заморозив ринки (Elliptic).
Біткоїн: розбитий, але не проданий. 18 270,2 BTC за кілька хвилин розбили на 19 адрес: на 17 рівно по 1 000 BTC, на двох 832,5 і 437,7. Ми пройшли все дерево: сума непотрачених виходів дорівнює 18 270,2 BTC, тобто жодна монета його не покинула. Круглі пакети по 1 000 BTC зручні для позабіржових (OTC) продажів, і це найімовірніший наступний етап, але поки нічого не рухалось. У біткоїна немає емітента, і заморозити його нікому.
TRON: перегони з Tether, здебільшого програні. 612,7 млн USDT вийшли з Binance-Hot 7 о 20:22:45. До заморозки хакер встиг переслати 300 млн: близько 234 млн пішли в пули SunSwap і вийшли приблизно 638 млн TRX, 65,99 млн переслали далі й заморозили протягом п'яти хвилин, а 312,73 млн заморозили на першому ж гаманці-приймачі. TRX потім зібрали на одній адресі й розбили на п'ять: чотири гаманці зі 158,2 млн, 120 млн, 120 млн і 120 млн TRX не рухались. П'ятий надіслав 120 млн TRX на TRBdWqHnDVSZCVGfgHdKFLQPirQcA2PRki, куди також прямо надійшли 46,38 млн TRX, викрадені в Binance. Цю адресу створено о 00:06 UTC 30 жовтня, і відтоді вона роздала близько 73,7 млн TRX пакетами від 30 тис. до 950 тис. на десятки нових адрес. Це єдина частина викраденого, яку відмивають просто зараз. Elliptic також повідомляє, що частина потоку в TRON дійшла до адреси, на якій лежать кошти з вересневого зламу Bitget.
XRP, Solana, NEAR: без руху. 233 461 943 XRP лежать на rK21t6nGLy4MNDqhvy3pGwcLFy25qgfzMx, 970 554 SOL на AffzFDKZbyMiU11zmVBoAqD25ugpr7xoWWyRyGigBEaU, 12,41 млн NEAR на одному акаунті. Це нативні монети без функції заморозки, тож емітенти тут не допоможуть. Рада безпеки Arbitrum о 00:08 UTC вивела з-під контролю хакера 8 426 ETH і 74,6 млн ARB (TRM).
Чи зливає хакер кошти?
Масово і зараз ні. Злив був у перші години і лише там, де вирішувала швидкість: стейблкоїни продавали чи обмінювали, поки емітенти не встигли заморозити, а дрібні токени зливали на DEX до 06:36 UTC (Elliptic). Відтоді біткоїн, припаркований ефір, XRP, SOL і NEAR не рухались. Єдиний активний потік це TRX через свіжі адреси, типова підготовка до сервісів обміну й OTC-брокерів. Якщо повториться сценарій попередніх великих крадіжок, далі будуть мости між мережами й позабіржові брокери, і це може тривати тижнями. Ринок поки реагує на страх, а не на продажі: 30 жовтня біткоїн упав приблизно на 4%, ліквідації сягнули близько $1,6 млрд.
Злив FUN: що сталося з маленьким токеном
Під час вимітання Binance 14 о 20:24 UTC хакер забрав і 714 911 344 FUN (FUNToken, колишній FunFair) на головний гаманець. О 23:28:47 UTC усю суму перекинули на свіжу адресу 0x06ea1ab3ecf570029eb1f94dbb9eac06bc79685f, і та за 154 транзакції продавала їх у тонкий пул FUN/WETH на Uniswap. Продано 134 145 256 FUN, а отримано лише 111,48 ETH, близько $250 тис.; ціна в пулі впала більш ніж на 90% (CoinDesk). О 06:30 UTC хакер припинив продаж і повернув решту, 580 766 088 FUN (близько 5,4% усієї емісії), на головний гаманець, де вони лежать і зараз. Виручка 111,85 ETH пішла на гаманець-сховище 0x79e7…544a. FUNToken попросив біржі тимчасово вимкнути депозити FUN. Урок для власників невеликих токенів: гарячий гаманець біржі може тримати помітну частку емісії вашого токена, і якщо його вкрадуть, цей «навіс» тиснутиме на ціну, доки хакер його тримає. А ще хтось почав слати хакеру нульові перекази FUN з адреси-двійника: класичне отруєння адрес, цього разу проти самого зловмисника.
Що це означає для користувачів Binance
Binance заявляє, що баланси клієнтів не постраждали, бо викрадено кошти власних гарячих гаманців біржі, і що зарезервувала понад $6,34 млрд на покриття збитку, з них близько $5 млрд уже в тих самих токенах. Виведення зупинено о 22:15 UTC 29 жовтня. Біржа називає попередній орієнтир близько 40 годин і обіцяє повний доказ резервів до понеділка. Депозити працюють.
- Ігноруйте всіх, хто пропонує «компенсацію» чи «повернення» від Binance. Після кожного великого зламу за кілька годин з'являються фейкові акаунти підтримки. Binance не просить сід-фраз, оплат чи «перевірочних переказів».
- Цього тижня не поспішайте купувати USDT чи TRX у незнайомців на P2P. Викрадені TRX розпорошують просто зараз. Монети, що пройшли через ці адреси, можуть заморозити ваш акаунт на наступній біржі, навіть якщо ви нічого не порушували.
- Перевіряйте адресу контрагента перед угодою. Наш безкоштовний чекер читає блеклісти USDT і USDC напряму з контрактів, тому заморожені адреси хакера там видно одразу. Повний перелік адрес хакера є в PDF.
- Стежте за доказом резервів. Питання не в загальній сумі, а в кожному токені окремо: чи справді ефір і біткоїн на заміну лежать на зазначених гаманцях.
Метод і межі
Ми взяли за основу публічний блокліст Elliptic на 48 адрес і опубліковані CoinDesk гаманець Binance 14 та хеші транзакцій, прочитали поточні баланси, код контрактів і статус блеклістів USDT і USDC кожної адреси, пройшли дерева біткоїна і TRX до місць, де монети зупинились, і звірили кожну заморозку з власним корпусом подій контрактів USDT в Ethereum і TRON. Вікно делегування знайдено читанням коду Binance 14 на історичних блоках. Суми в доларах, обміни першої години, позиція в Aave і атрибуція взяті з джерел, зазначених у таблиці. Першопричина не підтверджена, доки Binance не опублікує свій звіт; щойно це станеться, ми оновимо сторінку.
Ваші кошти заморожені і ви вважаєте це помилкою? Опишіть ситуацію на безкоштовній оцінці кейса: чесно скажемо, які шанси і з чого почати.